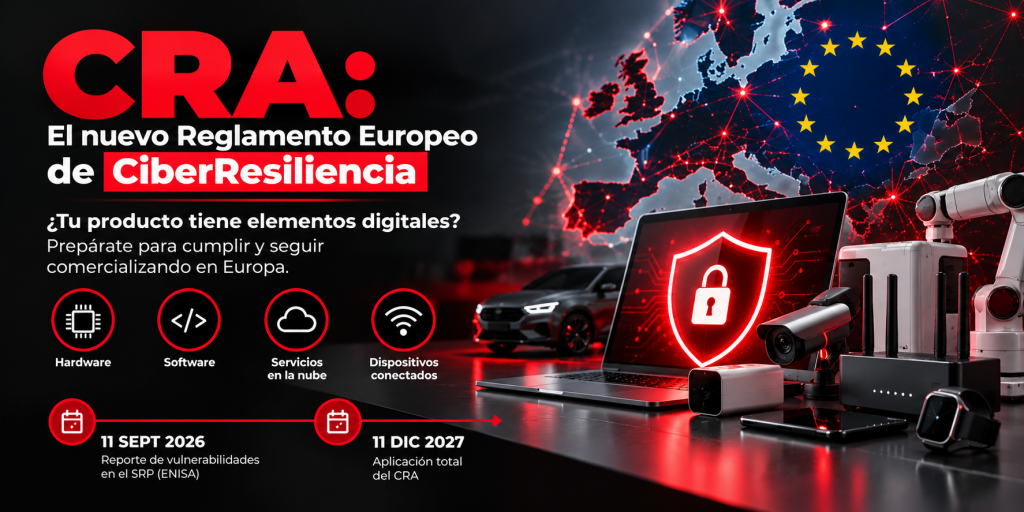
Si somos un fabricante, importador o distribuidor de productos con elementos digitales en Europa, debemos conocer el CRA, y asegurarnos de cumplir sus requisitos para poder seguir comercializando nuestros productos en Europa.
¿Que considera el CRA que es un PRODUCTO CON ELEMENTOS DIGITALES? La definición exacta de la comisión es: “Cualquier producto software o hardware y sus soluciones de procesamiento de datos remoto, incluidos los componentes software o hardware que se introduzcan en el mercado por separado”
Inicialmente, es importante conocer en que CATEGORÍA, de las definidas por el CRA, cae nuestro producto:
- Por Defecto – Autocertificado generado por la propia empresa (En esta categoría caen la gran mayoría de productos en el mercado europeo)
- Importante / Clase I – Autocertificado generado por la propia empresa
- Importante / Clase II – Certificación de Terceros
- Críticos – Certificación de Terceros
Cuáles son las FECHAS importantes a tener en cuenta con respecto al CRA:
- 11 de Septiembre de 2026 : Fecha en la que entra en vigor la obligatoriedad de reportar en el SRP (Single Report Platform de ENISA) el conocimiento de una vulnerabilidad potencialmente explotable, que afecte a alguno de mis productos, aplicable a todos mis productos que ya estén en el mercado.
OJO: No nos alarmemos con esta fecha, que ya hemos pasado; una cosa es que un producto tenga una vulnerabilidad, y OTRA, muy diferente, que sea EXPLOTABLE. No es algo que sucede de manera regular; aunque es conveniente ir conociendo el portal de reporte, e identificando las personas en la organización que deberán acceder a ese portal.
- 11 Diciembre 2027: Aplicación total del CRA que, establece que, a partir de esta fecha, todo producto con elemento digital, para poder ser comercializado en la Unión Europea, debe cumplir los requisitos de diseño de CiberSeguridad que marca el Reglamento.
¿Cómo podemos empezar a prepararnos para cumplir con el CRA?
El CRA gira en torno a varios puntos importantes, que detallamos en orden de prioridad. Para cada uno de ellos daremos algunas recomendaciones para abordar su cumplimiento:
- GESTIÓN DE RIESGOS
- La realización de una adecuada evaluación de riesgos de cada producto o familia de productos, es el primer paso a acometer.
- Es recomendable apoyarse en alguna empresa externa para que nos ayude a realizar dicha evaluación, que conozca bien el CRA y tenga experiencia en este tipo de procesos.
- En dicha evaluación se declara en “uso esperado” de nuestro producto, y otros posibles “usos razonables” del mismo; que marcarán la evaluación.
- CUIDADO con pensar en que reducir el alcance de este “uso esperado” al mínimo, puede permitirnos llevar a cabo una adaptación al CRA más sencilla. Si lo hacemos así, podemos acabar cayendo en una “MODIFICACION SUSTANCIAL” antes de lo esperado, lo que nos obligaría a volver a recertificar nuestro producto; y a un reinicio del periodo de soporte (inicialmente de 5 años)
- El resultado de la evaluación de riesgos nos marcará las medidas de ciberseguridad que debe incorporar nuestro producto, por ese motivo, debe ser el primer paso
- GESTIÓN Y MANEJO DE VULNERABILIDADES
- El CRA establece unos requisitos muy claros con respecto a este punto.
- No se pueden lanzar al mercado productos con vulnerabilidades explotables conocidas.
- Obligación de reportar vulnerabilidades, una vez el producto se introduce en el mercado.
- Obligación de reportar incidentes que, estén causados por una vulnerabilidad explotada en alguno de nuestros productos. Este reporte se hará a través de la plataforma SRP, y a los clientes o usuarios, y en los plazo establecidos.
- Una vez somos conscientes de una vulnerabilidad, en cualquiera de los componentes de mi producto, estoy obligado a trabajar en su corrección; y en poner a disposición de mis clientes (de manera gratuita y automática) la actualización que lo solucione.
- En la práctica para poder cumplir este punto, debo:
- Disponer de un SBOM y debo ser capaz de evidenciar que lo “gestiono, monitorizo y mantengo” de manera diligente.
- Si pongo en marcha este proceso, por primera vez, también es recomendable buscar ayuda a externa para su implementación, de acuerdo, a los requisitos concretos que marca el CRA. Para que su implementación sea sencilla, y extensible, con el menor esfuerzo posible, a todas las familias de productos, con pequeñas variaciones.
- REQUISITOS TÉCNICOS DE CIBERSEGURIDAD, APLICABLES AL DISEÑO DEL PRODUCTO
- El CRA, a través de sus normas armonizadas establece 22 requisitos técnicos de diseño, muy concretos, organizados en las siguientes dimensiones:
- Sin vulnerabilidades explotables conocidas
- Configuración inicial segura, por defecto
- Actualizaciones de seguridad gratuitas
- Autenticación y autorizaciones fuertes
- Confidencialidad de los datos
- Integridad de los datos
- Minimización de la cantidad de datos
- Resiliencia contra ciberincidentes, por diseño
- Minimizar el efecto negativo de incidentes
- Limitar la superficie de ataque
- Incorporar la recogida de Logs de Seguridad
- Establecimiento completo de los datos
- El CRA, a través de sus normas armonizadas establece 22 requisitos técnicos de diseño, muy concretos, organizados en las siguientes dimensiones:
En este punto, es muy recomendable contar con la ayuda de un laboratorio que lleve a cabo dicha evaluación y nos ayude a obtener la foto real del nivel de cumplimiento actual de dichos requisitos, y el consiguiente plan de trabajo de las medidas necesarias, a incorporar en mi producto, para llegar a cumplir con CRA.
- SOPORTE DURANTE TODO EL CICLO DE VIDA DEL PRODUCTO
- El CRA establece, en lo que se refiere a la gestión del ciclo de vida del producto, definido en el mismo por 5 años:
- El fabricante debe definir la vida útil del producto y otros eventos del ciclo de vida (Fin de la vida útil; Fin de las ventas; Fin de las actualizaciones de seguridad)
- Durante la vida útil, el producto debe recibir actualizaciones de seguridad para todos los componentes que lo integran
- Las actualizaciones de seguridad deben ser automáticas y gratuitas
- Las actualizaciones de funciones SI pueden seguir teniendo un coste
- El CRA establece, en lo que se refiere a la gestión del ciclo de vida del producto, definido en el mismo por 5 años:
- DOCUMENTACION
- Por último, destacar que el CRA marca también unas exigencias muy concretas con respecto a la documentación que debe acompañar nuestro producto, y que nos permitirán evidenciar muchos de los requisitos definidos en los puntos anteriores.
- Es probable que mucha de esta documentación YA la tengamos desarrollada dentro de la organización, aunque no de una manera formal, completo y organizada.
Como ultima recomendación: SIN PRISA, PERO SIN PAUSA. Queda tiempo para esa fecha de aplicación total, 11 de Diciembre del 2027, y es importante dosificar las fuerzas, y encontrar un equilibrio a la hora de planificar los esfuerzos e inversión dedicados a un proceso de adaptación a CRA.
Pero, si disponemos del tiempo suficiente para dicho proceso, no nos quedaremos únicamente en un mero cumplimiento del Reglamento, si no que conseguiremos mejorar la ciberseguridad y la resiliencia de nuestros productos; reduciendo así su riesgo asociado, que, al final y al cabo, es el objetivo final.
María Penilla Azcuenaga
Directora General/ ZIUR – Industrial Cyber Security Center Gipuzkoa