Publicaciones Publications
La Protección de Infraestructuras Críticas y la Ciberseguridad Industrial
978-84-616-6330-9
Este documento pretende ser un análisis de la realidad actual de ambos conceptos: PIC y CI. Aclarar su significado y establecer las diferencias y puntos comunes entre ellos.
Título
19/10/2026
Este estudio analiza el nivel de madurez de las organizaciones del sector alimentación frente a ciberincidentes de alto impacto, entendida como su capacidad real para proteger, mantener y recuperar sus procesos industriales críticos. El estudio combina una encuesta sectorial sobre el impacto operativo, alimentario, económico, reputacional, ambiental y normativo de distintos ciberincidentes, con una evaluación […]
01/10/2026
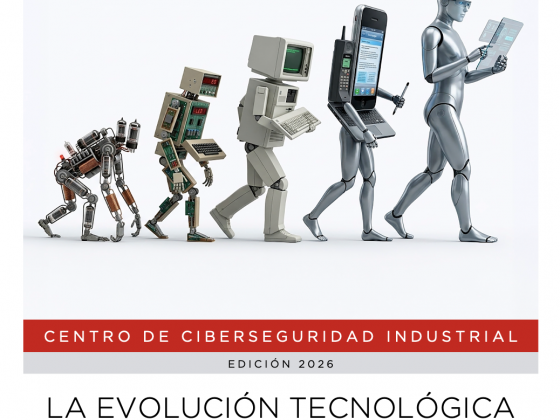
Este documento analiza cómo la evolución tecnológica e industrial no responde a diseños perfectos, sino a un proceso acumulativo de parches, adaptaciones y dependencias que generan fragilidad digital. A través de cinco reglas estratégicas y un lenguaje común (D-P-R), propone transformar esa imperfección inevitable en resiliencia operativa y soberanía humana.
14/09/2026
Este documento aborda las claves para integrar la ciberseguridad desde el diseño en proyectos de digitalización IoT utilizan como ejemplo un caso de sistemas BMS/BACS. Muestra cómo se estructura mediante zonas y conductos la operación física del edificio identificando incidentes e intrusiones externas. Analiza los riesgos críticos habituales, desde accesos remotos de terceros mal gobernados […]

09/09/2026
Esta guía no pretende definir un modelo único de Centro de Operaciones de Ciberseguridad, sino proporcionar criterios, capacidades, recomendaciones y buenas prácticas que permitan construir, evolucionar o adaptar un SOC de forma progresiva, alineándolo con la realidad operacional de cada organización industrial.