Publicaciones Publications

El Rincón del Compliance y Buen Gobierno [Documentos 1 - 27]
El Rincón del Compliance y Buen Gobierno es un espacio de análisis y reflexión en el que se abordan los principales retos normativos, regulatorios y de gestión que afectan a las organizaciones industriales.
Esta serie de guías de bolsillo está elaborada por Juan Miguel Pulpillo, experto en cumplimiento del Centro de Ciberseguridad Industrial (CCI), quien aporta su conocimiento y experiencia para acercar estas cuestiones a profesionales y organizaciones que buscan fortalecer sus prácticas de buen gobierno y compliance.
Aquí se listan las 27 primeras guías:
| 1_Principales objetivos del Reglamento de Ciberresiliencia |
| 2_Situación de productos con elementos digitales en uso en la industria antes de CRA |
| 3_Ciberseguridad en las propiedades de los productos con elementos digitales |
| 4_Requisitos de gestión de vulnerabilidades para productos con elementos digitales CRA |
| 5_Pasos hacia un Plan de Acción para Garantizar el Cumplimiento del CRA |
| 6_Normas ETSI para el compliance de ciberseguridad industrial |
| 7_Normas ETSI para el Cumplimiento de NIS 2 y CRA |
| 8_Caso de uso de compliance de NIS 2 en ICS en CPD Industrial análisis de requerimientos y de compliance. Parte 1 |
| 9_Caso de uso de compliance de NIS 2 en ICS en CPD Industrial análisis de requerimientos y de compliance. Parte 2 |
| 10_EUCC y Cumplimiento de NIS 2 en entornos industriales |
| 11_Ocho deficiencias sobre el Perfil de Cumplimiento Específico del Esquema Nacional de Seguridad (ENS) |
| 12_ Cumplimiento de la Directiva NIS 2 con el Marco de Referencia SGCI del CCI: Análisis y Mejoras |
| 13_ Análisis de los Requerimientos de Ciberseguridad Industrial según el Reglamento de Máquinas de la UE |
| 14_Responsabilidades del Propietario de la Industria y Otros Elementos de la Cadena de Suministro en el Reglamento de Máquinas (UE) 2023-1230 |
| 15_Responsabilidades de Cumplimiento del Propietario de la Industria y la Cadena de Suministro en la Directiva_A4_00 |
| 16_MITRE ATT&CK para ICS.Un Marco útil para la estrategia de cumplimiento de NIS 2 en la industria |
| 17_Caso de Uso. Implementación de MITRE ATT-CK para ICS en una Planta de Generación de Energía para Cumplimiento de la Directiva NIS 2 |
| 18_Análisis de la Amenaza y del Riesgo Terrorista y Violento en la Ciberseguridad Industrial y los Sistemas de Control Industrial (ICS) en España: Perspectiva del Cumplimiento Tecnológico |
| 19_Indicaciones de compliance para los ICSO y responsables de control industrial para cumplir con el Reglamento |
| 20_Compliance en Ciberseguridad Industrial para Blackouts Eléctricos. Una aproximación ligera |
| 21_El robo de cobre en infraestructuras ferroviarias:una amenaza híbrida para la ciberseguridad industrial y el cumplimiento normativo en infraestructuras críticas |
| 22_La amenaza de caída del suministro energético y su repercusión en las comunicaciones industriales y sistemas de contro Un enfoque de ciberseguridad industrial y cumplimiento normativo |
| 23 _En la era de la automatización interconectada, no hay industria sin ciberseguridad |
| 24_Análisis Comparativo de las Directivas NIS 2 y CER y su Transposición en España (1).pdf |
| 25_Esquema del Anteproyecto CER con implicaciones de Compliance de Ciberseguridad Industrial |
| 26_Implantación Integradora de las Directivas CSRD, NIS2 y CER en Entornos Industriales |
| 27_Implementación del Reglamento de Ejecución C(2024) 7151 de la Directiva NIS2 |
Accede a los documentos desde la NGLibrary gratuitamente con tu usuario.
¿Aún no eres miembro del Centro de Ciberseguridad Industrial?
Regístrate aquí.
Título
01/10/2026
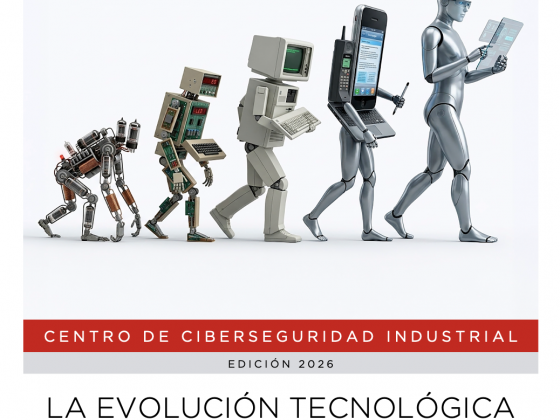
Este documento analiza cómo la evolución tecnológica e industrial no responde a diseños perfectos, sino a un proceso acumulativo de parches, adaptaciones y dependencias que generan fragilidad digital. A través de cinco reglas estratégicas y un lenguaje común (D-P-R), propone transformar esa imperfección inevitable en resiliencia operativa y soberanía humana.
14/09/2026
Este documento aborda las claves para integrar la ciberseguridad desde el diseño en proyectos de digitalización IoT utilizan como ejemplo un caso de sistemas BMS/BACS. Muestra cómo se estructura mediante zonas y conductos la operación física del edificio identificando incidentes e intrusiones externas. Analiza los riesgos críticos habituales, desde accesos remotos de terceros mal gobernados […]

09/09/2026
Esta guía no pretende definir un modelo único de Centro de Operaciones de Ciberseguridad, sino proporcionar criterios, capacidades, recomendaciones y buenas prácticas que permitan construir, evolucionar o adaptar un SOC de forma progresiva, alineándolo con la realidad operacional de cada organización industrial.
07/07/2026
Esta guía presenta el SG2CI, es un sistema operativo de gobierno y gestión de la ciberseguridad industrial que permite al ICSO gobernar, coordinar y evolucionar la ciberseguridad en un entorno industrial complejo, interdependiente y cambiante. SG2CI no pretende reemplazar estándares como IEC 62443, ISO 27001 o el NIST CSF 2.0. SG2CI es una evolución de […]