Solicitar documento

Para descargar este documento debe ser miembro con acceso a entregables. Si ya es miembro, puede descargarlo desde nuestra plataforma NGLibrary.

Document request

If you are interested in this document, you can ask for it at info@cci-es.org or register freely in our platform as a member able to access to deliveries.

Guía de bolsillo: 10 preguntas que deberíamos hacernos al contratar empresas de ciberseguridad industrial

La guía de bolsillo: 10 preguntas que deberíamos hacernos al contratar empresas de ciberseguridad industrial, elaborada por el Centro de Ciberseguridad Industrial (CCI), está dirigida principalmente a organizaciones industriales, especialmente PYMES, que buscan contratar servicios o soluciones de ciberseguridad, pero que a menudo no cuentan con criterios claros para evaluar a los proveedores más allá de una simple cotización.

Aunque muchas veces se tiene claro qué servicio o solución se necesita, no siempre se sabe cómo valorar adecuadamente a la empresa que lo ofrece. Esta guía propone un conjunto de 10 preguntas esenciales, divididas en bloques según se trate de proveedores de servicios profesionales o de soluciones tecnológicas, que permiten conocer la experiencia específica del proveedor en entornos OT, su grado de especialización en normativas clave como IEC 62443 o NIST, sus certificaciones, metodologías, garantías de confidencialidad, capacidades de respuesta ante incidentes, y el nivel de personalización que pueden ofrecer según la madurez del cliente.

El objetivo es ayudar a las organizaciones a establecer relaciones con proveedores que comprendan realmente el entorno industrial y trabajen alineados con sus necesidades y prioridades. Promoviendo la transparencia, la confianza y la colaboración a largo plazo, esta guía se convierte en una herramienta práctica para tomar decisiones más informadas y seguras en un entorno cada vez más expuesto a riesgos cibernéticos.

Accede al documento desde la Plataforma de Conocimiento o NGLibrary.

Disponible para Miembros Suscripción.

¿Aún no eres miembro del Centro de Ciberseguridad Industrial?

Regístrate aquí.
Puede adquirir este documento en NGLibrary
09/06/2025

Título

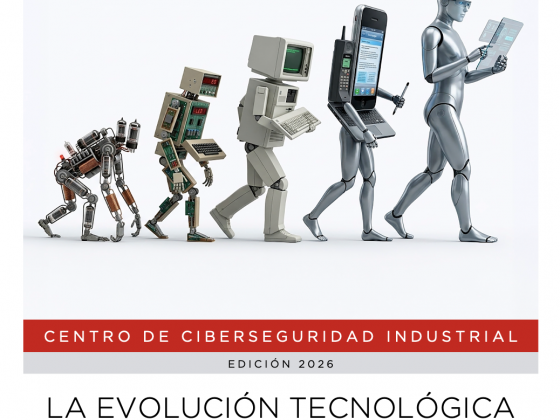
La evolución tecnológica [industrial] es una chapuza (IA incluida)

01/10/2026

Este documento analiza cómo la evolución tecnológica e industrial no responde a diseños perfectos, sino a un proceso acumulativo de parches, adaptaciones y dependencias que generan fragilidad digital. A través de cinco reglas estratégicas y un lenguaje común (D-P-R), propone transformar esa imperfección inevitable en resiliencia operativa y soberanía humana.

Ciberseguridad en un proyecto IoT – Caso de uso BMS/BACS

14/09/2026

Este documento aborda las claves para integrar la ciberseguridad desde el diseño en proyectos de digitalización IoT utilizan como ejemplo un caso de sistemas BMS/BACS. Muestra cómo se estructura mediante zonas y conductos la operación física del edificio identificando incidentes e intrusiones externas. Analiza los riesgos críticos habituales, desde accesos remotos de terceros mal gobernados […]

Guía para adaptar y evolucionar el SOC en entornos de automatización y digitalización industrial

09/09/2026

Esta guía no pretende definir un modelo único de Centro de Operaciones de Ciberseguridad, sino proporcionar criterios, capacidades, recomendaciones y buenas prácticas que permitan construir, evolucionar o adaptar un SOC de forma progresiva, alineándolo con la realidad operacional de cada organización industrial.

SG2CI: El sistema operativo para el ICSO

07/07/2026

Esta guía presenta el SG2CI, es un sistema operativo de gobierno y gestión de la ciberseguridad industrial que permite al ICSO gobernar, coordinar y evolucionar la ciberseguridad en un entorno industrial complejo, interdependiente y cambiante. SG2CI no pretende reemplazar estándares como IEC 62443, ISO 27001 o el NIST CSF 2.0. SG2CI es una evolución de […]