Publicaciones Publications
Publicación del cuaderno Business Case de Ciberseguridad Industrial
Los responsables de ciberseguridad industrial deben contrarrestar las amenazas y planificar en base a la mejora continua, en línea con los continuos cambios tecnológicos y de otra índole a los que hacen frente las empresas con el fin de ser competitivas.
 Para preparar un proyecto, o mejor dicho, para ponerlo en marcha, en muchas ocasiones implica cambios sustanciales en la empresa y/o la necesidad de hacer un CAPEX. Para esto último hace falta de conformidad interna. Y para obtenerla, el medio más utilizado es someter el proyecto a aprobación formal mediante un business case.
 No existe normalmente la figura de un responsable de ciberseguridad OT en las organizaciones industriales, lo que implica que otro rol asume esta responsabilidad, por ejemplo, en algunas organizaciones el responsable de seguridad operacional o el de seguridad física asume esta responsabilidad, en otras organizaciones es el responsable de operación o el responsable de comunicaciones, aunque es el responsable de seguridad de la información el que suele encargarse de la ciberseguridad industrial. Esta situación ha sido tenida en cuenta en el desarrollo de este documento.
Este documento está disponible para los miembros activos con suscripción de CCI en la plataforma de conocimiento.
Puede adquirirse el documento solicitándolo a info@cci-es.org
Título
01/10/2026
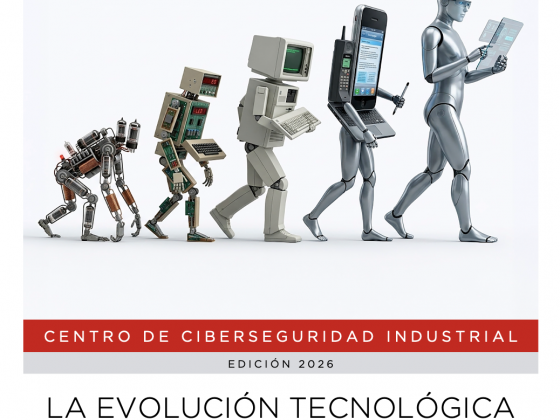
Este documento analiza cómo la evolución tecnológica e industrial no responde a diseños perfectos, sino a un proceso acumulativo de parches, adaptaciones y dependencias que generan fragilidad digital. A través de cinco reglas estratégicas y un lenguaje común (D-P-R), propone transformar esa imperfección inevitable en resiliencia operativa y soberanía humana.
14/09/2026
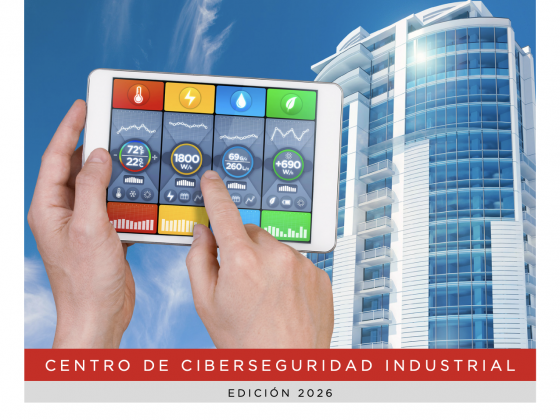
Este documento aborda las claves para integrar la ciberseguridad desde el diseño en proyectos de digitalización IoT utilizan como ejemplo un caso de sistemas BMS/BACS. Muestra cómo se estructura mediante zonas y conductos la operación física del edificio identificando incidentes e intrusiones externas. Analiza los riesgos críticos habituales, desde accesos remotos de terceros mal gobernados […]

09/09/2026
Esta guía no pretende definir un modelo único de Centro de Operaciones de Ciberseguridad, sino proporcionar criterios, capacidades, recomendaciones y buenas prácticas que permitan construir, evolucionar o adaptar un SOC de forma progresiva, alineándolo con la realidad operacional de cada organización industrial.
07/07/2026
Esta guía presenta el SG2CI, es un sistema operativo de gobierno y gestión de la ciberseguridad industrial que permite al ICSO gobernar, coordinar y evolucionar la ciberseguridad en un entorno industrial complejo, interdependiente y cambiante. SG2CI no pretende reemplazar estándares como IEC 62443, ISO 27001 o el NIST CSF 2.0. SG2CI es una evolución de […]