Publicaciones Publications
Compliance sistémico: convertir NIS2, CSRD/ESRS e IEC 62443 en operación demostrable
Este documento explica la evolución del compliance hacia un enfoque operativo y sistémico dentro de las organizaciones, especialmente en entornos de ciberseguridad industrial. Plantea que el cumplimiento normativo ya no debe limitarse a verificaciones documentales, sino integrarse en el diseño y la operación de los sistemas mediante un enfoque socio-técnico que combine procesos, tecnología, datos, gobernanza y cultura organizativa.
Este cambio está impulsado por regulaciones europeas como la NIS2 Directive, la Corporate Sustainability Reporting Directive junto con los European Sustainability Reporting Standards, y estándares de ciberseguridad industrial como IEC 62443, que exigen controles operativos, gestión de riesgos y evidencias verificables de cumplimiento.
En este contexto, el documento propone convertir el compliance en una capacidad operativa medible que permita demostrar de forma continua la seguridad, resiliencia y gobernanza de los sistemas, pasando de un cumplimiento formal a uno basado en evidencias y resultados.
Accede al documento desde la NGLibrary gratuitamente con tu usuario.
¿Aún no eres miembro del Centro de Ciberseguridad Industrial?
Regístrate aquí.
Título
19/10/2026
Este estudio analiza el nivel de madurez de las organizaciones del sector alimentación frente a ciberincidentes de alto impacto, entendida como su capacidad real para proteger, mantener y recuperar sus procesos industriales críticos. El estudio combina una encuesta sectorial sobre el impacto operativo, alimentario, económico, reputacional, ambiental y normativo de distintos ciberincidentes, con una evaluación […]
01/10/2026
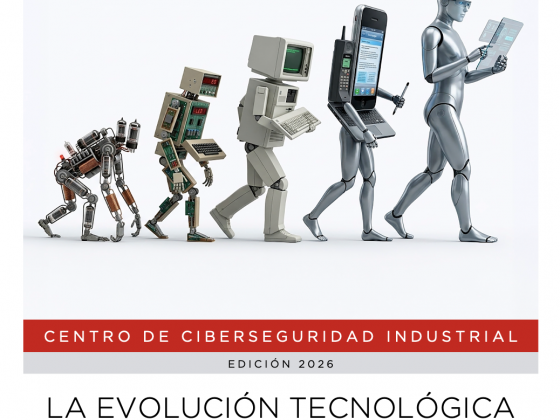
Este documento analiza cómo la evolución tecnológica e industrial no responde a diseños perfectos, sino a un proceso acumulativo de parches, adaptaciones y dependencias que generan fragilidad digital. A través de cinco reglas estratégicas y un lenguaje común (D-P-R), propone transformar esa imperfección inevitable en resiliencia operativa y soberanía humana.
14/09/2026
Este documento aborda las claves para integrar la ciberseguridad desde el diseño en proyectos de digitalización IoT utilizan como ejemplo un caso de sistemas BMS/BACS. Muestra cómo se estructura mediante zonas y conductos la operación física del edificio identificando incidentes e intrusiones externas. Analiza los riesgos críticos habituales, desde accesos remotos de terceros mal gobernados […]

09/09/2026
Esta guía no pretende definir un modelo único de Centro de Operaciones de Ciberseguridad, sino proporcionar criterios, capacidades, recomendaciones y buenas prácticas que permitan construir, evolucionar o adaptar un SOC de forma progresiva, alineándolo con la realidad operacional de cada organización industrial.