Publicaciones Publications

Estudio de incidentes OT de alto impacto en el sector ferroviario
Este documento analiza los riesgos de ciberseguridad OT en el sector ferroviario, considerado una infraestructura esencial. Mediante la valoración de expertos, modela dos ataques clave: la intrusión en la gestión de tráfico y la manipulación de sistemas «trackside». El informe detalla las fases de estos incidentes, desde el acceso inicial hasta el impacto sistémico en la operación. Finalmente, propone soluciones estratégicas bajo la norma IEC 62443 para fortalecer la resiliencia operativa y digital del ecosistema ferroviario.
Disponible para Miembros Suscripción.
¿Aún no eres miembro del Centro de Ciberseguridad Industrial?
Regístrate aquí.
Título
01/10/2026
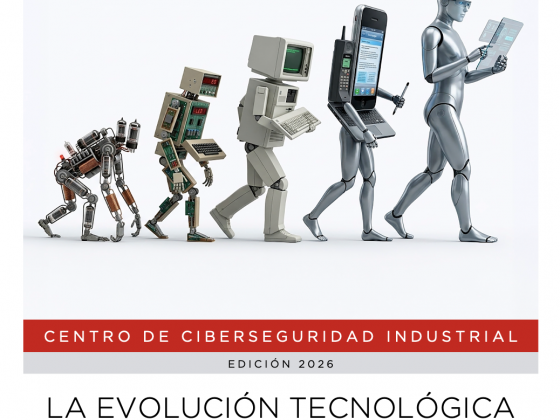
Este documento analiza cómo la evolución tecnológica e industrial no responde a diseños perfectos, sino a un proceso acumulativo de parches, adaptaciones y dependencias que generan fragilidad digital. A través de cinco reglas estratégicas y un lenguaje común (D-P-R), propone transformar esa imperfección inevitable en resiliencia operativa y soberanía humana.
14/09/2026
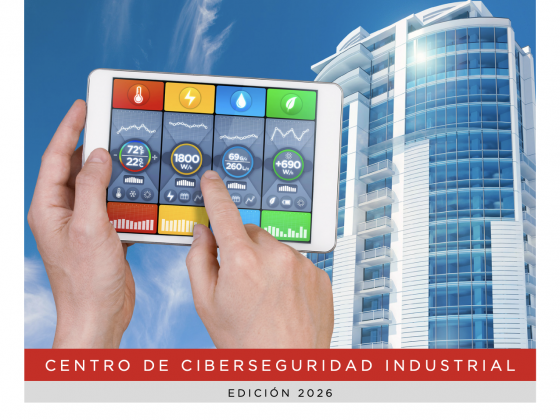
Este documento aborda las claves para integrar la ciberseguridad desde el diseño en proyectos de digitalización IoT utilizan como ejemplo un caso de sistemas BMS/BACS. Muestra cómo se estructura mediante zonas y conductos la operación física del edificio identificando incidentes e intrusiones externas. Analiza los riesgos críticos habituales, desde accesos remotos de terceros mal gobernados […]

09/09/2026
Esta guía no pretende definir un modelo único de Centro de Operaciones de Ciberseguridad, sino proporcionar criterios, capacidades, recomendaciones y buenas prácticas que permitan construir, evolucionar o adaptar un SOC de forma progresiva, alineándolo con la realidad operacional de cada organización industrial.
07/07/2026
Esta guía presenta el SG2CI, es un sistema operativo de gobierno y gestión de la ciberseguridad industrial que permite al ICSO gobernar, coordinar y evolucionar la ciberseguridad en un entorno industrial complejo, interdependiente y cambiante. SG2CI no pretende reemplazar estándares como IEC 62443, ISO 27001 o el NIST CSF 2.0. SG2CI es una evolución de […]