Publicaciones Publications
Nuevo artículo en el Rincón del Compliance CCI en la industria - 3
La sección Cumplimento CCI presenta valiosa información desde un prisma de Compliance IT y OT en cuanto a la regulación o legislación (obligatoria) y las normativas (voluntarias) en las instalaciones, componentes, equipamientos, comunicaciones, soluciones e información en ambientes industriales escrito por el experto en cumplimiento legal de CCI, Juan Miguel Pulpillo.
Hoy, nos complace presentar el tercer artículo de este valioso documento, que trata sobre la Aplicación del RD 43/2021, reglamento de desarrollo de la transposición de la Directiva NIS.
La cuestión principal, se plantea sobre su aplicación. La duda surge de la redacción del propio Real Decreto. El artículo 2.1.a) dice que se aplicará a los prestadores de servicios esenciales (…) comprendidos en los
sectores estratégicos de la Ley 8/2011 (Ley PIC). Por su parte, el párrafo del artículo 2.2.a) señala que «la identificación de los servicios esenciales y de los operadores que los presten se efectuará por los órganos y
procedimientos previstos por la Ley 8/2011». La cuestión muy repetida es ¿Significa esto que SOLO los operadores que hayan sido identificados según los procedimientos de la Ley PIC quedan bajo el ámbito de aplicación de este RD?
Puede descargar el documento aqui
Título
01/10/2026
Este documento analiza cómo la evolución tecnológica e industrial no responde a diseños perfectos, sino a un proceso acumulativo de parches, adaptaciones y dependencias que generan fragilidad digital. A través de cinco reglas estratégicas y un lenguaje común (D-P-R), propone transformar esa imperfección inevitable en resiliencia operativa y soberanía humana.
14/09/2026
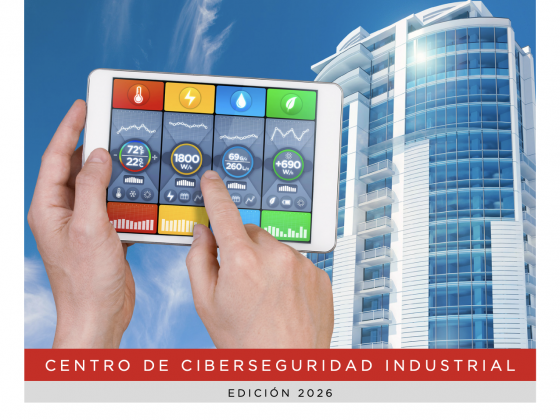
Este documento aborda las claves para integrar la ciberseguridad desde el diseño en proyectos de digitalización IoT utilizan como ejemplo un caso de sistemas BMS/BACS. Muestra cómo se estructura mediante zonas y conductos la operación física del edificio identificando incidentes e intrusiones externas. Analiza los riesgos críticos habituales, desde accesos remotos de terceros mal gobernados […]

09/09/2026
Esta guía no pretende definir un modelo único de Centro de Operaciones de Ciberseguridad, sino proporcionar criterios, capacidades, recomendaciones y buenas prácticas que permitan construir, evolucionar o adaptar un SOC de forma progresiva, alineándolo con la realidad operacional de cada organización industrial.
07/07/2026
Esta guía presenta el SG2CI, es un sistema operativo de gobierno y gestión de la ciberseguridad industrial que permite al ICSO gobernar, coordinar y evolucionar la ciberseguridad en un entorno industrial complejo, interdependiente y cambiante. SG2CI no pretende reemplazar estándares como IEC 62443, ISO 27001 o el NIST CSF 2.0. SG2CI es una evolución de […]