Publicaciones Publications
Procedimiento para el Cumplimiento de NIS 2 y CER en la Gestión de Vulnerabilidades y Amenazas en Entornos Industriales
El 31º documento del «Rincón del Compliance y Buen Gobierno» aborda la transposición de las Directivas europeas NIS 2 (UE 2022/2555) y CER (UE 2022/2557) las cuales establece nuevas obligaciones para la gestión de vulnerabilidades y amenazas en entornos industriales, reforzando la resiliencia y la continuidad operativa de los operadores de servicios esenciales y entidades críticas.
Este procedimiento proporciona una metodología práctica y alineada con los marcos IEC 62443, NIST y ETSI, que permite a las organizaciones identificar, evaluar y mitigar vulnerabilidades en sistemas OT/ICS de forma sistemática y conforme a los requisitos normativos.
Accede al documento desde la NGLibrary gratuitamente con tu usuario.
¿Aún no eres miembro del Centro de Ciberseguridad Industrial?
Regístrate aquí.
Título
01/10/2026
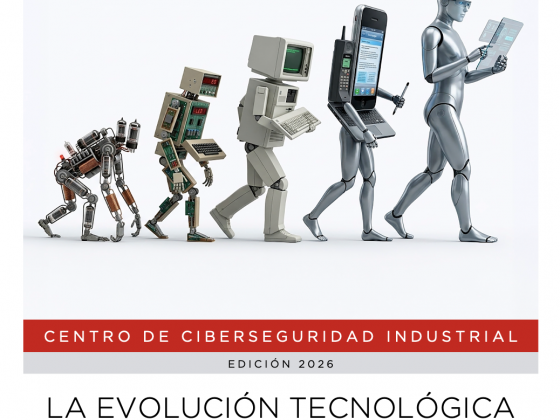
Este documento analiza cómo la evolución tecnológica e industrial no responde a diseños perfectos, sino a un proceso acumulativo de parches, adaptaciones y dependencias que generan fragilidad digital. A través de cinco reglas estratégicas y un lenguaje común (D-P-R), propone transformar esa imperfección inevitable en resiliencia operativa y soberanía humana.
14/09/2026
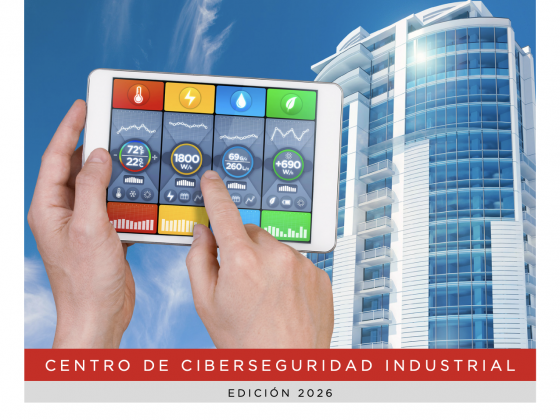
Este documento aborda las claves para integrar la ciberseguridad desde el diseño en proyectos de digitalización IoT utilizan como ejemplo un caso de sistemas BMS/BACS. Muestra cómo se estructura mediante zonas y conductos la operación física del edificio identificando incidentes e intrusiones externas. Analiza los riesgos críticos habituales, desde accesos remotos de terceros mal gobernados […]

09/09/2026
Esta guía no pretende definir un modelo único de Centro de Operaciones de Ciberseguridad, sino proporcionar criterios, capacidades, recomendaciones y buenas prácticas que permitan construir, evolucionar o adaptar un SOC de forma progresiva, alineándolo con la realidad operacional de cada organización industrial.
07/07/2026
Esta guía presenta el SG2CI, es un sistema operativo de gobierno y gestión de la ciberseguridad industrial que permite al ICSO gobernar, coordinar y evolucionar la ciberseguridad en un entorno industrial complejo, interdependiente y cambiante. SG2CI no pretende reemplazar estándares como IEC 62443, ISO 27001 o el NIST CSF 2.0. SG2CI es una evolución de […]