Publicaciones Publications
Abordando las ineficiencias operativas de la industria y su repercusión en la Ciberseguridad Industrial y Compliance en la Unión Europea - Documento 28
El 28 documento del «Rincón del Compliance y Buen Gobierno» señala que muchas industrias europeas tienen problemas de ciberseguridad por controles fragmentados, herramientas duplicadas y poca integración entre IT y OT, lo que complica el cumplimiento normativo y aumenta los riesgos. Destaca carencias frente a NIS2, CER y CRA, además de la lenta adopción de estándares como IEC 62443. Para afrontarlo, propone unificar marcos de control, automatizar el compliance y aplicar modelos Zero Trust. En conclusión, subraya que la consolidación no solo sirve para evitar sanciones, sino también para mejorar la gobernanza, la resiliencia y la competitividad.
Título
19/10/2026
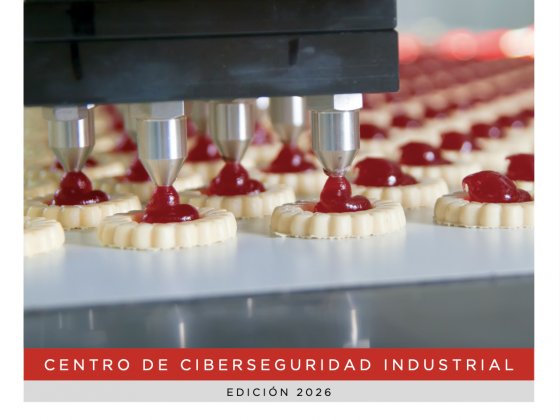
Este estudio analiza el nivel de madurez de las organizaciones del sector alimentación frente a ciberincidentes de alto impacto, entendida como su capacidad real para proteger, mantener y recuperar sus procesos industriales críticos. El estudio combina una encuesta sectorial sobre el impacto operativo, alimentario, económico, reputacional, ambiental y normativo de distintos ciberincidentes, con una evaluación […]
01/10/2026
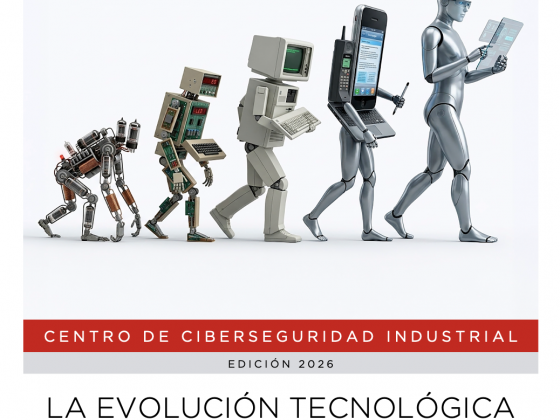
Este documento analiza cómo la evolución tecnológica e industrial no responde a diseños perfectos, sino a un proceso acumulativo de parches, adaptaciones y dependencias que generan fragilidad digital. A través de cinco reglas estratégicas y un lenguaje común (D-P-R), propone transformar esa imperfección inevitable en resiliencia operativa y soberanía humana.
14/09/2026
Este documento aborda las claves para integrar la ciberseguridad desde el diseño en proyectos de digitalización IoT utilizan como ejemplo un caso de sistemas BMS/BACS. Muestra cómo se estructura mediante zonas y conductos la operación física del edificio identificando incidentes e intrusiones externas. Analiza los riesgos críticos habituales, desde accesos remotos de terceros mal gobernados […]

09/09/2026
Esta guía no pretende definir un modelo único de Centro de Operaciones de Ciberseguridad, sino proporcionar criterios, capacidades, recomendaciones y buenas prácticas que permitan construir, evolucionar o adaptar un SOC de forma progresiva, alineándolo con la realidad operacional de cada organización industrial.