Publicaciones Publications
Termómetro CCI de vulnerabilidades ICS. Edición diciembre 2021
Termómetro que presenta vulnerabilidades sobre sistemas ICS publicadas en diciembre 2021, incluyendo la exposición al riesgo de los fabricantes industriales con una visión de su evolución.
Para adaptarnos a la creciente casuística de vulnerabilidades públicas que afectan a varios fabricantes, en el año 2021 se aplicará un nuevo criterio, publicando cada uno de los fabricantes afectados por esta única vulnerabilidad (CVE).
Para ser coherentes con este nuevo acercamiento, en 2021 hablaremos de «Debilidades ICS» (ICS Weaknesses) para dar cabida a estas vulnerabilidades multifabricante.
 https://www.linkedin.com/in/enriquemartingarcia/
Descarga del documento gratuito aqui.
Título
19/10/2026
Este estudio analiza el nivel de madurez de las organizaciones del sector alimentación frente a ciberincidentes de alto impacto, entendida como su capacidad real para proteger, mantener y recuperar sus procesos industriales críticos. El estudio combina una encuesta sectorial sobre el impacto operativo, alimentario, económico, reputacional, ambiental y normativo de distintos ciberincidentes, con una evaluación […]
01/10/2026
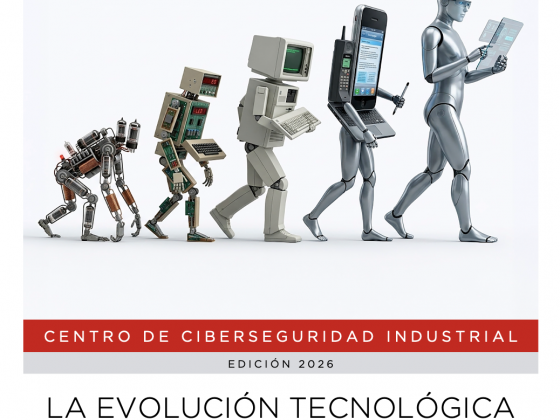
Este documento analiza cómo la evolución tecnológica e industrial no responde a diseños perfectos, sino a un proceso acumulativo de parches, adaptaciones y dependencias que generan fragilidad digital. A través de cinco reglas estratégicas y un lenguaje común (D-P-R), propone transformar esa imperfección inevitable en resiliencia operativa y soberanía humana.
14/09/2026
Este documento aborda las claves para integrar la ciberseguridad desde el diseño en proyectos de digitalización IoT utilizan como ejemplo un caso de sistemas BMS/BACS. Muestra cómo se estructura mediante zonas y conductos la operación física del edificio identificando incidentes e intrusiones externas. Analiza los riesgos críticos habituales, desde accesos remotos de terceros mal gobernados […]

09/09/2026
Esta guía no pretende definir un modelo único de Centro de Operaciones de Ciberseguridad, sino proporcionar criterios, capacidades, recomendaciones y buenas prácticas que permitan construir, evolucionar o adaptar un SOC de forma progresiva, alineándolo con la realidad operacional de cada organización industrial.